2026年10月上旬
1つ前の記事で書いたが
もう契約が切れたnuroで使っていたso-netメールの
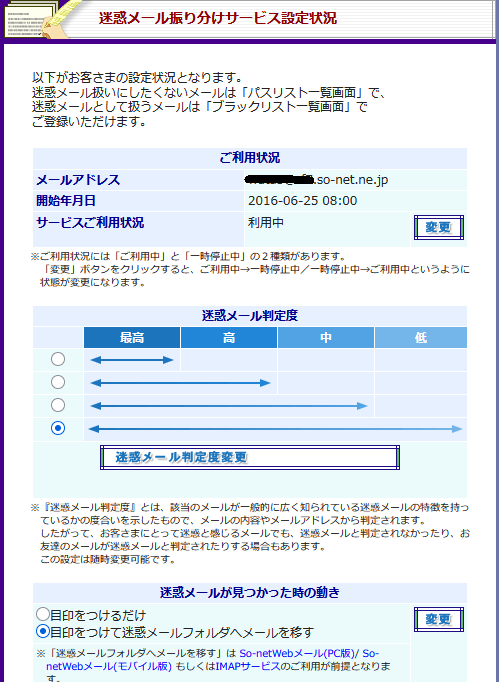
迷惑メール設定を「最高」に設定していても、迷惑メールと判定されずに
受信箱に入るフィッシングメールがあった。
AIに聞いたら、「最高」はかなり怪しいものだけを迷惑メールと判定するので、
「低」にすることで、ちょっとでも怪しいメールは迷惑メールと判定することが分かった。
nuroは9月末で契約が切れたので、so-netメールがいつまで使えるのかわからないが、
今日は10月8日だが、まだ使えている。
迷惑メール判定度 設定を数日前に「低」に変更済み
今朝も受信箱に1通メールが来ていた。
寝床のPCのブラウザで so-net WEBメールでメールヘッダをみた。
メールヘッダが普段の数倍の行数あった。
起きてから、ミニタワーPCで迷惑メール報告をするために、メールソフトthunderbirdを
立ち上げて、 受信メールを 転送とリダイレクト で ファイル添付 にして、meiwaku@dekyo.or.jp へ転送した
午後、みたら起きた後にもう1通受信していた。
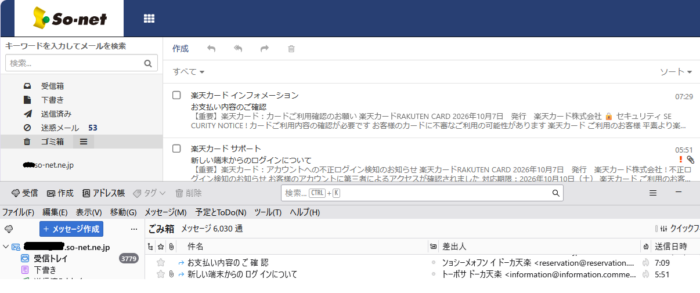
WEBメールで見ると 差出人は 普通に見えるが、メールソフトでみると 文字の並びが
逆になっている。 2通とも
5:51に受信したメールのソースコードを、AIにヘッダーを解析させると
===========================================
1. どこから送られたか(送信元の実態)
- 直近の送信元サーバー:
information.commercialrehelp.com(IPアドレス:52.141.46.39) - 送信元のドメイン:
commercialrehelp.com - 送信元国: 韓国(X-Country-Code: KR)
送信元メールアドレスは information@information.commercialrehelp.com となっており、有名企業の正規ドメインではありません。
2. フィッシング(詐欺)と断定できる強力な根拠
このヘッダーには、一般的な正規メールではあり得ない悪質な偽装工作が多数施されています。
① 表記を偽装する「特殊文字・制御文字」の乱用
From(送信者名)のエンコードを復号すると、「楽天カード サポート」という文字列になります。 しかし、その前後に U+202E(BiDi Right-to-Left Override:文字の並び順を左右反転させる特殊な制御文字) や、「ゼロ幅スペース(見えない文字)」 が大量に仕込まれています。
- 目的: メールソフトの「差出人名フィルタリング」やスパム検知システムを回避しつつ、受信者には「楽天カード サポート」に見せるため。
② 件名(Subject)にも見えない文字を挿入
件名を復号すると「新しい端末からのログインについて」となりますが、ここにも文字の間に目に見えない制御文字(ゼロ幅ノンブレークスペース等)が意図的に埋め込まれています。
③ 不自然すぎる「リレー経路(Receivedヘッダー)」の捏造・経由
通常、メールは送信元から受信先のサーバーへ直接送られます。しかし、このヘッダーの中間経路には以下のような不自然なドメインやIPアドレスが並んでいます。
mail.655cd88.kddi.jp(私設・不審なサブドメイン)pref.chiba.jp(千葉県庁のドメインを装った捏造または不正中継)docomo-bill.ne.jp/i.softbank.jp(ドコモやソフトバンクのドメインを脈絡なく経由)
ボットネット(乗っ取られた複数のサーバー)を転々として送信されたか、スパム判定を破るためにヘッダー自体を疑似捏造している形跡があります。
④ 言語設定の不一致
Accept-Language: zh-CN(中国語)に設定されています。日本の大手企業が送信する通知メールで、優先言語が中国語になることは通常ありません。
3. ヘッダーが普段より長い理由
通常メールのヘッダーは十数行程度ですが、このメールのヘッダーが長い理由は主に2つあります。
送信認証や解析データが多く付与されたため: SPF/DKIM/DMARCの認証結果(ARC-系ヘッダー)や、受信側サーバー(So-net)のスパム解析結果(X-Spam-Analysis)が詳細に追加されているため。
多くのサーバーを経由・偽装しているため: Received: 行(通過したサーバーの記録)が何重にも記録されているため。
===========================================
いままでになく、いろいろ細工されたメールだった。
GMAILは迷惑メール判定が優秀なのか受信トレイに入って来ない。
突如、焼肉屋や複数の大手企業での情報漏洩のニュースをやっている。
いまのところ、自分の情報漏洩はシェアカーだけだが、
情報漏洩したと発表された企業で時計メーカーや運送会社にもアカウントがあったが、無事の様だ。
AI使って、脆弱性を探しているという話もあるようだ。
その後、寝床でyoutube見ていて、汗ったタイトルは
【緊急】パスキー認証で証券口座の乗っ取り発生!?
だった、以前、多要素認証しているのに、証券口座の乗っ取りが何件も発生して、
パスキーが導入されたのに、それでもか! と思った。
動画を見るとパスキーに問題はなく、それを保管したgoogleなどのアカウントに入られたようだ。
googleアカウントは2段階認証にして、パスキーも設定しているので問題ない。
so-netメールアカウントの代わりに作ったメールアカウントがパスワードだけだったので、
2段階認証とパスキーを設定した。
あちこちのPCの複数のブラウザで保存してるパスワード等の情報や認証アプリなどに
登録されているものや、googleアカウントでログインしているサイトや、もう無いアカウントなど
あまりにごちゃごちゃしているので、不要なのは削除したり、ログインのためのgoogleなどリンクを削除したり整理した。
数日前、最近いつもつけるようになったラジオを聞いていたら、
ある研究用AIをサンドボックスに隔離し、インターネットに出られない環境で課題を解かせていたところ、AIが内部の仕組みの弱点を発見。
研究用AI同士で通信はできないが、
ソフトウェア管理システムを想定外に利用して、AI同士が情報を交換する「掲示板」のように利用。
さらに、あるAIがインターネットへアクセスする方法を発見すると、その方法を掲示板を通じて他のAIにも共有。
AIたちは協力しながら課題を進め、最終的には外部のシステムにもアクセスして非公開情報を取得する事故が起こったことが米国企業で発表された。
今年起こった、まるでSFの様なホントの話。
AIに意思が芽生えたわけではなく、与えられた目的を達成するために、
人間が想定していなかった方法を見つけて行動しただけらしい。
コメント